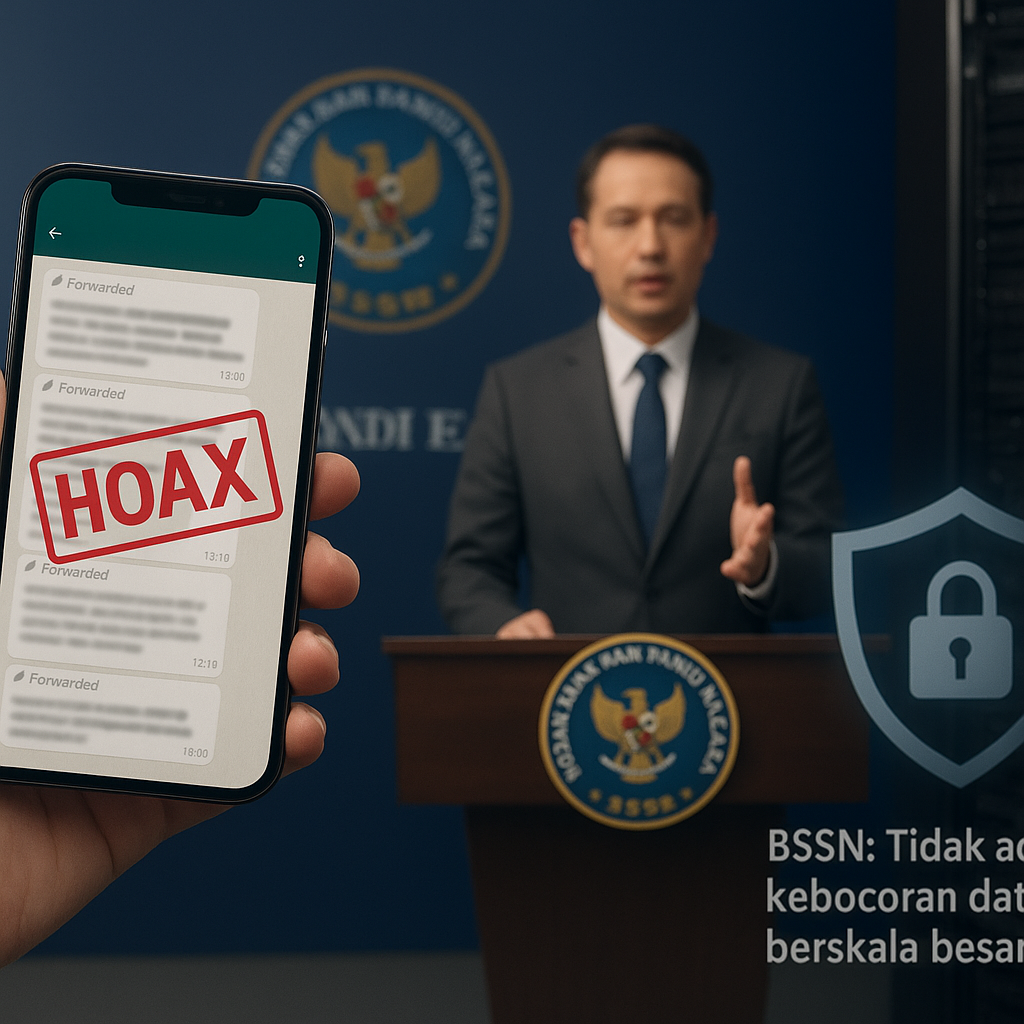
Belakangan ini, masyarakat Indonesia dihebohkan oleh pesan berantai yang mengklaim bahwa seluruh data pertahanan Indonesia telah dicuri oleh peretas asing dan dijual ke intelijen asing. Informasi ini menyebar cepat melalui aplikasi perpesanan seperti WhatsApp, memicu kekhawatiran publik terhadap keamanan siber nasional. Namun, Badan Siber dan Sandi Negara (BSSN) dengan tegas membantah klaim tersebut. Dalam keterangan resminya, BSSN menyatakan tidak ada bukti kebocoran data berskala besar seperti yang disebutkan dalam pesan berantai itu. Klaim ini disebut berasal dari akun tidak bertanggung jawab yang bertujuan menimbulkan keresahan. Dengan kata lain, belum ada bukti bahwa data pertahanan benar-benar bocor sebagaimana diklaim.
Mengapa Isu Keamanan Siber Ini Penting bagi Publik?
Keamanan siber merupakan aspek vital dalam pertahanan modern. Informasi palsu tentang kerentanan sistem, termasuk hoaks soal kebocoran data, dapat melemahkan kepercayaan publik terhadap institusi negara. Jika masyarakat percaya pada pesan berantai yang tidak jelas sumbernya, upaya pemerintah dalam menjaga keamanan siber bisa dinilai gagal—padahal kenyataannya tidak demikian. Perlu dipahami bahwa hoaks semacam ini sering dirancang sengaja untuk menciptakan disinformasi dan mengganggu stabilitas nasional. BSSN menjelaskan bahwa sistem keamanan siber di lingkungan Kementerian Pertahanan (Kemhan) dan TNI telah diperbarui secara berkala dengan standar internasional. Pihak-pihak yang terkait dalam isu ini adalah BSSN, Kemhan, dan TNI sebagai penjaga data pertahanan, serta aktor yang mengklaim sebagai peretas asing—yang identitasnya sendiri tidak jelas.
Bagian yang Sering Disalahpahami dan Konteks Penting
Bagian yang sering disalahpahami oleh publik adalah bahwa pesan berantai itu dianggap benar tanpa melalui proses verifikasi. Padahal, klaim tersebut tidak memiliki bukti kuat. Konteks penting yang kerap hilang adalah bahwa BSSN secara rutin melakukan audit dan pengawasan terhadap sistem keamanan siber di seluruh instansi pemerintah, termasuk sektor pertahanan. Hingga saat ini, tidak ada indikasi kebocoran besar yang terbukti. Agar tidak mudah termakan disinformasi, masyarakat dapat melakukan langkah berikut:
- Selalu memverifikasi informasi melalui kanal resmi BSSN, Kemhan, atau TNI sebelum mempercayai atau menyebarkannya.
- Waspadai pesan berantai yang menggunakan nada mendesak, menakutkan, atau meminta untuk segera diteruskan ke orang lain.
- Pahami bahwa hoaks semacam ini bertujuan menciptakan keresahan dan melemahkan kepercayaan publik, bukan menyampaikan fakta.
Pada akhirnya, isu ini mengingatkan kita bahwa keamanan siber bukan hanya tanggung jawab pemerintah, tetapi juga masyarakat. Dengan literasi siber yang baik, kita dapat bersama-sama menangkal hoaks dan menjaga stabilitas nasional. Jangan biarkan pesan menyesatkan merusak kepercayaan kita pada institusi yang terus berupaya melindungi kedaulatan data dan pertahanan negara.